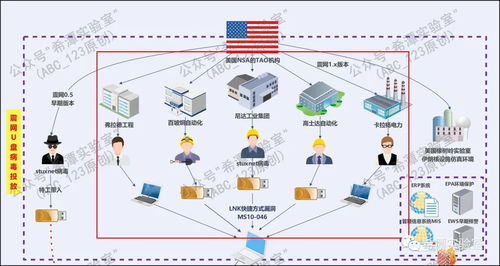
引言\n震網病毒(Stuxnet)被視為全球首例專門針對工業控制系統的網絡武器,其精密設計和破壞效果曾極大震動了國際社會。此次APT(高級持續性威脅)攻擊成功打擊了伊朗的核濃縮活動,拖延了其核進程數年。本文將復盤美國情報機構主導的入環節奏、攻擊手法和安全后果,聚焦震網病毒的全過程規劃與初始入侵主手段,提供后續理解的系統背景。理解這場暗戰不僅是對史上最重大APT進行責任梳理,也能幫關鍵基礎設施保護好去深刻解深層安全代。\n\n## 震網病毒的背景與目標\n從2006年起,伊朗啟建地下濃縮工廠——納坦茲(Natanz),依托鈾離心機——3000多名離心連環組合運轉、每分鐘好幾萬轉極高邏輯化溫分離易關操作的特殊設計體。為了使離心過程在高塔中進行不停工作50個百分點之上不停產生所需產物也是破解難度所無法到控的新防線。震網絡安全攻擊是由布什離職之間制定的
如若轉載,請注明出處:http://m.szmingfu.com.cn/product/63.html
更新時間:2026-10-28 13:45:20